
AI安全扫描从一个仓库里的开关,变成可以由平台团队批量治理的API,这是实用变化;但“全公司已启用”绝不等于“漏洞会被自动拦住”。可引用的核心判断是:AI扫描当前更适合补足静态规则的盲区,不能代替CodeQL、合并门禁和人工判断。
发生了什么
GitHub在9月10日为AI Scan加入组织和仓库两级表述性状态传输(REST)API。安全管理员可读取或更新/orgs/{org}/code-scanning/ai-scan,仓库管理员则使用/repos/{owner}/{repo}/code-scanning/ai-scan,请求体中的pr_scan取enabled或disabled。
这让团队可以按风险批量启用,不必逐个点UI。组织级禁用时,仓库不能自行打开;组织允许时,单个仓库仍可退出。这种“上级设边界、下级做选择”的层级,比散落在各仓库的手工配置更容易审计。
关键事实与证据
接口与层级规则来自GitHub Changelog和REST API官方文档。当前版本仅在github.com公开预览,GitHub Enterprise Server不支持;还要求GitHub Advanced Security和GitHub Copilot许可,并消耗AI credits。
AI安全检测说明明确写出:它在新建拉取请求和每次新提交后运行,直接分析变更代码,可通过代码搜索补充仓库上下文,不要求构建系统。它主要覆盖CodeQL暂不支持或覆盖不足的区域,如PHP、Shell/Bash、Terraform的HCL、Dockerfile、JSP和Blazor。
同样重要的是限制:发现只出现在拉取请求,不进入仓库安全页的历史积压;结果是建议性的,不能用于规则集强制阻止合并;模型可能误报,而且不会读取copilot-instructions.md或CLAUDE.md等自定义指令。
技术原理:它补的是语义空白,不是确定性证明
CodeQL把代码转换为可查询数据库,再用高精度查询寻找已定义的数据流和控制流问题。AI扫描则结合差异代码与搜索到的上下文,对字符串注入、弱加密、访问控制、敏感信息泄露、错误配置、认证失败、数据完整性和服务端请求伪造等类别做语义判断。
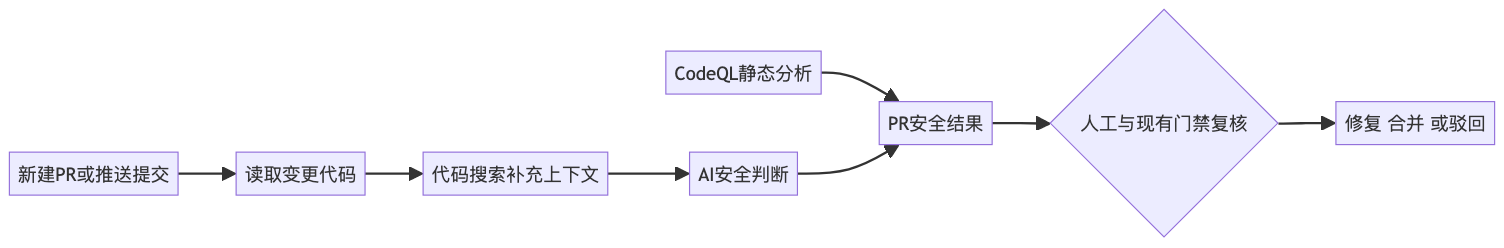
AI能覆盖规则尚未触达的语言,但输出不是数学证明。安全团队应把它当作新的信号源:先观察准确率和噪声,再决定哪些类别进入人工确认或额外检查。
这也解释了为什么AI Scan与CodeQL应同时保留。确定性查询擅长稳定复现已知模式,AI更擅长理解跨文件语义和新框架写法;前者给出可持续的低噪声基线,后者扩大探索范围。把AI发现转成经过验证的规则,才会形成持续改进,而不是让每次PR都重新猜一遍。
一个具体场景
平台团队管理300个仓库,其中Terraform、部署Shell和Dockerfile长期缺少一致扫描。可以先通过组织API允许AI Scan,再只给20个有成熟评审流程的仓库启用。两周后统计每类发现的确认率、修复率、每个有效问题消耗的额度和评审等待时间,再分批扩大。
如果第一天就全量开启,误报可能淹没真正问题;如果误以为它会阻止合并,开发者也可能在告警未处理时照常发布。
对开发者和管理者的影响
开发者会在PR对话与文件变更页看到带“AI”标识的结果,通常还会收到风险解释和修复建议。安全管理者获得的是部署一致性:可以用脚本检查哪些仓库偏离组织策略,而不是靠表格追踪。
管理报表也应把“扫描已运行”“发现被确认”“问题已修复”分开。只有启用率很高而确认率、修复率为空,会制造一种虚假的安全完成感。
我的判断及依据
我的判断是,这次更新的核心不是扫描模型更强,而是治理能力终于能进入平台即代码。依据是新增内容主要是启用状态的读写API和权限层级;扫描仍是公测、只看PR且不能形成合并规则。对大型组织,能被审计和分批推出,往往比一个孤立的高分演示更有价值。
适用边界与风险
AI扫描不覆盖全仓历史,不保证每条建议都有自动修复,也不能替代依赖扫描、密钥扫描、动态测试和渗透测试。API预览期可能变化,脚本应固定版本头并处理403、404和422。授权令牌要遵循最小权限:读取组织状态只需组织管理读权限,修改仓库状态需要仓库管理写权限。
可立即执行的落地步骤
- 先盘点CodeQL覆盖不到的语言与框架,再选择试点仓库。
- 用细粒度令牌读取当前状态,修改动作放入受审计的管理流水线。
- 记录误报、漏报线索、有效发现和AI额度,至少观察两个迭代周期。
- 对高危类别增加人工确认或独立检查,不假设AI结果会自动挡住合并。
- 把“已启用”和“已形成门禁”分成两个合规字段,避免错误汇报。
如果AI扫描暂时不能阻止合并,你会把哪些类型的发现升级为必须人工确认的发布条件?
关注「蜗牛聊AI」,一起看懂技术变化背后的真正机会。
本文首发于 java4u.cn,转载请注明出处。